आईएमईआई में छेड़छाड़ से डिजिटल सुरक्षा को खतरा है; परिवहन विभाग दूरसंचार उपकरणों के जिम्मेदार उपयोग का आग्रह करता है।
 Lok Swaraj24
भारत के तीव्र डिजिटल परिवर्तन ने दूरसंचार को रोजमर्रा की जिंदगी, वाणिज्य और शासन का अभिन्न अंग बना दिया है। जुलाई 2026 में देश के सक्रिय वायरलेस मोबाइल ग्राहकों की संख्या 1,204.01 मिलियन थी, जो इसके जुड़े हुए डिजिटल पारिस्थितिकी तंत्र के विशाल आकार को रेखांकित करती है।
जैसे-जैसे मोबाइल नेटवर्क और उपकरण डिजिटल भुगतान, ऑनलाइन सेवाओं और नागरिक-केंद्रित शासन का समर्थन करते जा रहे हैं, दूरसंचार नेटवर्क और उपकरणों की सुरक्षा और अखंडता का महत्व बढ़ता जा रहा है।
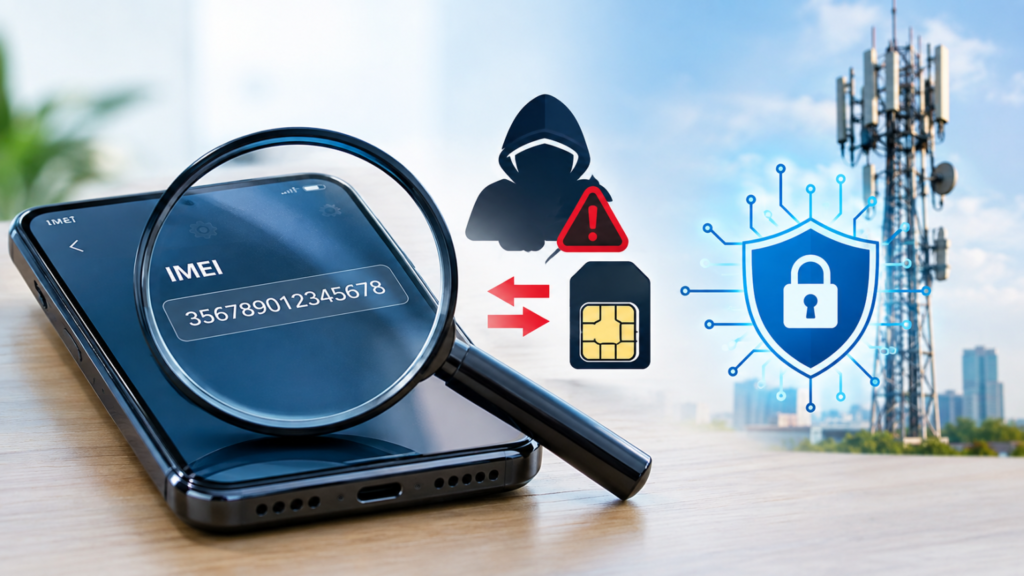
मोबाइल उपकरणों से जुड़े एक विशिष्ट पहचानकर्ता, अंतर्राष्ट्रीय मोबाइल उपकरण पहचान (IMEI) का दुरुपयोग एक उभरती हुई चिंता का विषय है। IMEI नंबरों के साथ छेड़छाड़ या उनका दुरुपयोग करने से परिवर्तित पहचान वाले उपकरण दूरसंचार नेटवर्क पर काम कर सकते हैं, जिससे उपकरणों की पहचान करना अधिक कठिन हो जाता है और कानून प्रवर्तन, उपभोक्ता संरक्षण और नेटवर्क सुरक्षा के लिए चुनौतियां उत्पन्न होती हैं।
गैरकानूनी आईएमईआई छेड़छाड़ क्या होती है?
किसी मोबाइल डिवाइस के अद्वितीय उपकरण पहचान संख्या (IMEI) के साथ छेड़छाड़ करना गैरकानूनी है जब कोई व्यक्ति जानबूझकर उसे हटाता है, मिटाता है, बदलता है या उसमें हेरफेर करता है।
किसी हार्डवेयर या सॉफ्टवेयर का जानबूझकर उपयोग करना, उत्पादन करना, व्यापार करना, नियंत्रण करना, अपने पास रखना या अभिरक्षा में रखना भी गैरकानूनी है, यह जानते हुए कि इसे इस तरह के पहचानकर्ता को हटाने, बदलने या परिवर्तित करने के लिए कॉन्फ़िगर किया गया है।
IMEI को समझना
आईएमईआई एक अद्वितीय 15 अंकों की संख्या है जिसका उपयोग दूरसंचार नेटवर्क पर मोबाइल डिवाइस की पहचान करने के लिए किया जाता है। पहले आठ अंक टाइप एलोकेशन कोड (टीएसी) बनाते हैं, जो डिवाइस के मॉडल या प्रकार की पहचान करता है।
ग्लोबल सिस्टम फॉर मोबाइल कम्युनिकेशंस एसोसिएशन (GSMA) वैश्विक स्तर पर TAC के आवंटन की देखरेख करता है। TAC निर्माताओं और ब्रांड मालिकों को आवंटित किए जाते हैं, जो फिर प्रत्येक डिवाइस को विशिष्ट IMEI नंबर प्रदान करते हैं।
डुअल-सिम हैंडसेट में आमतौर पर दो IMEI नंबर होते हैं, प्रत्येक सिम स्लॉट के लिए एक। उपयोगकर्ता *#06# डायल करके अपने डिवाइस का IMEI नंबर देख सकते हैं।
संचार साथी पोर्टल या मोबाइल एप्लिकेशन के माध्यम से भी IMEI विवरण सत्यापित किया जा सकता है। उपयोगकर्ता वैकल्पिक रूप से KYM <15 अंकों का IMEI नंबर> को 14422 पर SMS भेजकर डिवाइस विवरण की जांच कर सकते हैं।
दूरसंचार पारिस्थितिकी तंत्र में व्याप्त जिम्मेदारियाँ
डिवाइस आइडेंटिफायर की अखंडता बनाए रखने के लिए निर्माताओं, आयातकों, ब्रांड मालिकों, खुदरा विक्रेताओं और उपभोक्ताओं की जिम्मेदारी आवश्यक है।
भारत में निर्मित दूरसंचार उपकरणों के लिए निर्माताओं को उनकी पहली बिक्री, परीक्षण, अनुसंधान या अन्य उपयोग से पहले सरकार के साथ IMEI नंबर पंजीकृत कराना अनिवार्य है। पंजीकरण डिवाइस सेतु-भारतीय नकली उपकरण प्रतिबंध (ICDR) पोर्टल के माध्यम से किया जाता है। निर्माताओं को यह सुनिश्चित करना होगा कि उपकरणों में वैध, अद्वितीय और छेड़छाड़ रहित IMEI नंबर हों।
आयातकों को बिक्री, परीक्षण, अनुसंधान एवं विकास या अन्य उद्देश्यों के लिए भारत में लागू दूरसंचार उपकरणों का आयात करने से पहले केंद्र सरकार के साथ IMEI नंबर पंजीकृत कराना अनिवार्य है। यह पंजीकरण डिवाइस सेतु-ICDR पोर्टल के माध्यम से किया जाता है, और आयातकों को यह सुनिश्चित करना होगा कि उपकरणों में वैध और अधिकृत IMEI नंबर हों।
पुनर्विक्रेताओं और खुदरा विक्रेताओं को यह सुनिश्चित करना होगा कि बिक्री के लिए पेश किए गए उपकरणों में वैध और छेड़छाड़ रहित IMEI नंबर हों। प्रयुक्त उपकरणों का व्यापार करने वालों को लेन-देन पूरा करने से पहले, लागू सत्यापन शुल्क के अधीन, छेड़छाड़ किए गए और ब्लैकलिस्ट किए गए उपकरणों के सरकारी केंद्रीय डेटाबेस से IMEI का सत्यापन करना चाहिए। छेड़छाड़ किए गए या कॉन्फ़िगर किए जा सकने वाले IMEI वाले उपकरणों का व्यापार करने पर कानूनी कार्रवाई की जा सकती है।
ब्रांड मालिकों को यह सुनिश्चित करना होगा कि उनके ब्रांड के तहत बेचे जाने वाले उपकरण लागू IMEI पंजीकरण और साइबर सुरक्षा आवश्यकताओं का अनुपालन करते हों। उनके ब्रांडों को डिवाइस सेटअप-ICDR पोर्टल के माध्यम से पंजीकृत होना और संबंधित GSMA TAC से लिंक होना आवश्यक है। बाज़ार में उपलब्ध कराए जाने वाले उपकरणों में प्रामाणिक और अधिकृत IMEI होना चाहिए।
नागरिकों को किन गतिविधियों से बचना चाहिए?
दूरसंचार विभाग (डीओटी) नागरिकों को दूरसंचार पहचानकर्ताओं और संसाधनों के साथ छेड़छाड़ या दुरुपयोग से संबंधित गतिविधियों के खिलाफ सलाह देता है।
नागरिकों को ऐसे मॉडेम, मॉड्यूल, सिम बॉक्स या अन्य उपकरण का उपयोग, खरीद या संयोजन नहीं करना चाहिए जिनके आईएमईआई नंबर बदले जा सकते हों या उनमें छेड़छाड़ की गई हो। उन्हें जाली दस्तावेजों, धोखाधड़ी, जालसाजी या प्रतिरूपण के माध्यम से सिम कार्ड प्राप्त करने से भी बचना चाहिए, और अपने नाम पर जारी किए गए सिम कार्ड को ऐसे अन्य लोगों को हस्तांतरित करने से भी बचना चाहिए जो उनका दुरुपयोग कर सकते हैं।
परिवहन विभाग (DoT) मोबाइल एप्लिकेशन, वेबसाइट या अन्य माध्यमों का उपयोग करके कॉलिंग लाइन आइडेंटिटी (CLI) या अन्य दूरसंचार पहचानकर्ताओं को संशोधित करने के खिलाफ भी सलाह देता है।
उपकरणों को सत्यापित करने के लिए संचार साथी का उपयोग करना
संचार साथी प्लेटफॉर्म नागरिकों को अपने मोबाइल हैंडसेट को सत्यापित और सुरक्षित करने में सक्षम बनाता है। उपयोगकर्ता IMEI विवरण, डिवाइस का ब्रांड, मॉडल और निर्माता की जानकारी देख सकते हैं, जिससे उन्हें डिवाइस की प्रामाणिकता सत्यापित करने में मदद मिलती है।
मोबाइल फोन खो जाने या चोरी हो जाने पर उठाए जाने वाले कदम
उपभोक्ताओं को मोबाइल उपकरण अधिकृत विक्रेताओं से ही खरीदने चाहिए और उनके IMEI विवरण की पुष्टि करनी चाहिए। उन्हें मजबूत पासवर्ड, पिन या बायोमेट्रिक प्रमाणीकरण का उपयोग करना चाहिए और उपकरणों की मरम्मत अधिकृत सेवा केंद्रों से ही करानी चाहिए ताकि छेड़छाड़ या अन्य दुर्भावनापूर्ण गतिविधियों का खतरा कम हो सके।
किसी वस्तु के खो जाने या चोरी हो जाने की स्थिति में, उपयोगकर्ताओं को सबसे पहले स्थानीय पुलिस को घटना की सूचना देनी चाहिए और शिकायत की एक प्रति अपने पास रखनी चाहिए।
इसके बाद उन्हें अपने टेलीकॉम ऑपरेटर से खोए हुए मोबाइल नंबर के लिए डुप्लीकेट सिम कार्ड प्राप्त करना चाहिए। TRAI के नियमों के अनुसार, पुनः जारी किए गए सिम को सक्रिय करने के बाद पहले 24 घंटों के लिए SMS सेवाएं प्रतिबंधित रहती हैं। चूंकि संचार साथी के लिए मोबाइल OTP सत्यापन आवश्यक है, इसलिए उपयोगकर्ताओं को ब्लॉकिंग अनुरोध सबमिट करने से पहले सक्रियण के बाद 24 घंटे तक प्रतीक्षा करनी चाहिए।
इसके बाद, संचार साथी सीईआईआर पोर्टल या मोबाइल एप्लिकेशन के माध्यम से पुलिस रिपोर्ट और वैध पहचान प्रमाण अपलोड करके अवरोधन अनुरोध पंजीकृत किया जा सकता है। उपयोगकर्ताओं को आवेदन के लिए एक विशिष्ट अनुरोध आईडी प्राप्त होती है।
यदि हैंडसेट बाद में बरामद हो जाता है, तो सबसे पहले इसकी सूचना स्थानीय पुलिस को देनी चाहिए। इसके बाद, अनुरोध आईडी का उपयोग करके पोर्टल के माध्यम से डिवाइस को अनब्लॉक किया जा सकता है।
आईएमईआई में छेड़छाड़ के खिलाफ कानूनी सुरक्षा उपाय
दूरसंचार अधिनियम, 2023 मोबाइल हैंडसेट और अन्य दूरसंचार उपकरणों के आईएमईआई नंबर सहित दूरसंचार पहचानकर्ताओं के साथ छेड़छाड़ के खिलाफ कार्रवाई का प्रावधान करता है।
धारा 42(3)(सी) के तहत दूरसंचार पहचानकर्ताओं के साथ छेड़छाड़ निषिद्ध है। धारा 42(3)(ई) धोखाधड़ी, छल या प्रतिरूपण के माध्यम से ग्राहक पहचान मॉड्यूल (सिम) या दूरसंचार पहचानकर्ताओं को प्राप्त करने पर रोक लगाती है।
इन अपराधों के उल्लंघन पर तीन वर्ष तक की कैद, 50 लाख रुपये तक का जुर्माना या दोनों हो सकते हैं। धारा 42(7) के तहत, ऐसे अपराध संज्ञेय और गैर-जमानती हैं। धारा 42(6) में भी ऐसे अपराधों को अंजाम देने में सहायता करने या बढ़ावा देने वालों के लिए समान दंड का प्रावधान है।
इन प्रावधानों का उद्देश्य दूरसंचार पहचानकर्ताओं और संसाधनों के साथ छेड़छाड़ और उनके दुरुपयोग को रोकना है।
भारत के डिजिटल पारिस्थितिकी तंत्र को सुरक्षित करना
भारत के बढ़ते डिजिटल और दूरसंचार अवसंरचना ने कनेक्टेड उपकरणों की सुरक्षा और अखंडता बनाए रखने के महत्व को बढ़ा दिया है। मजबूत नियामक सुरक्षा उपाय, उपकरण सत्यापन तंत्र और जिम्मेदार उपभोक्ता प्रथाएं धोखाधड़ी को रोकने और दूरसंचार नेटवर्क की विश्वसनीयता को मजबूत करने में मदद कर सकती हैं।
एक सुरक्षित दूरसंचार प्रणाली को बनाए रखना सरकारी अधिकारियों, निर्माताओं, आयातकों, खुदरा विक्रेताओं, सेवा प्रदाताओं और व्यक्तिगत उपयोगकर्ताओं की साझा जिम्मेदारी है। उपकरण के पूरे जीवनचक्र में जागरूकता और अनुपालन उपभोक्ताओं की सुरक्षा करने और भारत के डिजिटल बुनियादी ढांचे की सुरक्षा को सुनिश्चित करने में सहायक हो सकता है।